

tech
Phát hiện lỗ hổng WPSplinter đe dọa hàng trăm triệu router Wi-Fi
Chuyên gia bảo mật phát hiện lỗ hổng WPSplinter đe dọa hàng trăm triệu router Wi-Fi sử dụng chip Broadcom.
Key points
- Lỗ hổng WPSplinter cho phép tấn công router Wi-Fi mà không cần mật khẩu thông qua việc gửi chuỗi thông điệp qua sóng vô tuyến.
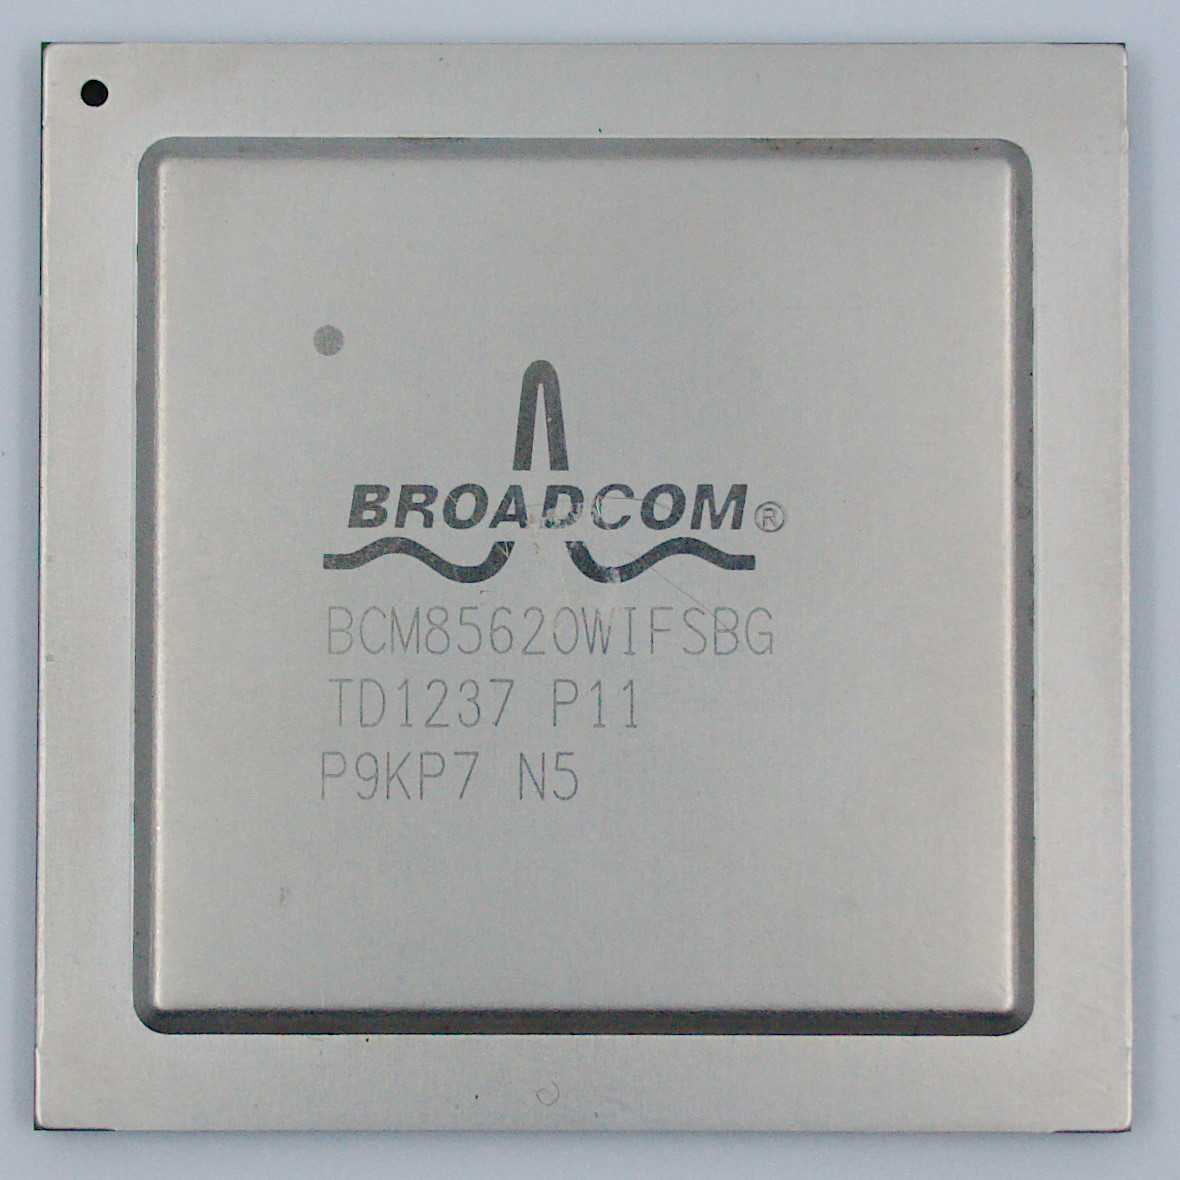
- Hàng trăm triệu thiết bị dùng chip Broadcom từ các hãng như Cisco, TP-Link, Netgear, Sagemcom, Nokia, ZTE và Zyxel đối mặt với rủi ro.
- Quentin Kaiser sử dụng công cụ trí tuệ nhân tạo để tìm ra lỗ hổng này trong chưa đầy một tuần.
Why it matters. Lỗ hổng này có thể cho phép kẻ tấn công chiếm quyền điều khiển từ xa hoặc trích xuất mã khóa Wi-Fi từ hàng trăm triệu router trên toàn cầu.
Chuyên gia bảo mật Quentin Kaiser đã công bố lỗ hổng 'WPSplinter' trên các dòng chip của Broadcom tại hội nghị Hexacon ở Paris. Lỗ hổng tồn tại 16 năm này cho phép kẻ tấn công đọc bộ nhớ thiết bị hoặc thực thi mã từ xa qua sóng vô tuyến mà không cần mật khẩu Wi-Fi. Sự cố này đe dọa hàng trăm triệu router toàn cầu từ nhiều thương hiệu như Cisco, TP-Link và Netgear.
Latest updates
Phát hiện lỗ hổng WPSplinter đe dọa hàng trăm triệu router Wi-Fi
Tại hội nghị Hexacon diễn ra ngày 16-10 ở Paris, chuyên gia Quentin Kaiser đã tiết lộ chi tiết về lỗ hổng bảo mật nghiêm trọng mang tên WPSplinter. Lỗi này tồn tại suốt 16 năm trên các dòng chip của hãng Broadcom, ảnh hưởng đến hàng trăm triệu thiết bị router trên toàn thế giới. Kẻ tấn công có thể lợi dụng lỗ hổng này để xâm nhập mạng Wi-Fi mà không cần biết mật khẩu. Các chuyên gia khuyến cáo người dùng cập nhật firmware hoặc tắt tính năng WPS để đảm bảo an toàn.